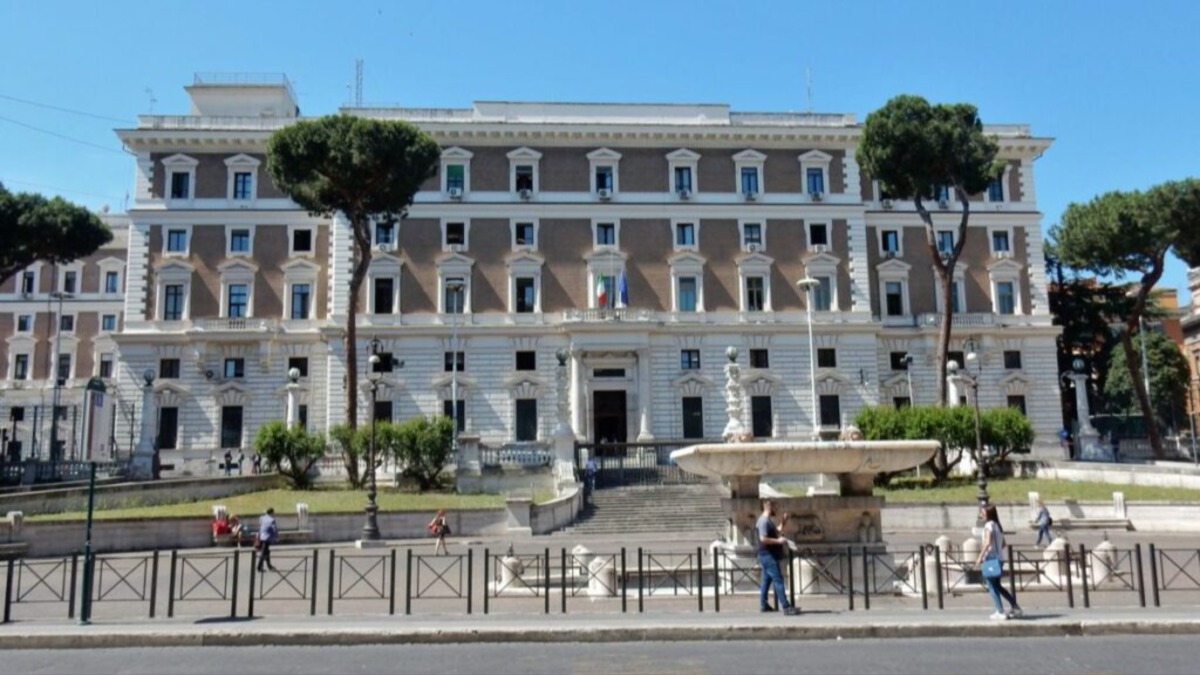

I recenti attacchi informatici contro obiettivi italiani avrebbero avuto anche lo scopo di generare allarme e compromettere la credibilità delle istituzioni attraverso la diffusione di segnalazioni successivamente risultate prive di fondamento. È quanto emerso dalla riunione del Comitato nazionale per l’ordine e la sicurezza pubblica, convocata al Viminale e presieduta dal ministro dell’Interno Matteo Piantedosi.
Leggi sullo stesso argomento
 71enne trovata morta a coltellate nel suo letto: fermato il figlio di 47 anni. Il sindaco di Palosco: “Disagio da anni”
 Droga, armi rubate e munizioni da guerra in casa a Genova: un arresto e sequestri per oltre 2,7 chili
 Usura e tentata estorsione ai danni di un imprenditore, sequestrati contanti e orologi di lusso: un arresto
Al centro del confronto, secondo quanto comunicato dal Ministero dell’Interno, sono state esaminate le caratteristiche delle più recenti offensive informatiche, con particolare attenzione alla capacità di tenuta dei sistemi nazionali e alla necessità di garantire la continuità dei servizi anche in presenza di tentativi di intrusione o di altre minacce digitali.
Dall’analisi degli episodi sarebbe emerso un elemento ricorrente: l’intenzione degli autori degli attacchi di provocare situazioni di destabilizzazione, alimentando preoccupazioni attraverso allarmi infondati e tentando di danneggiare la reputazione degli organismi istituzionali presi di mira.
Il vertice ha quindi evidenziato la necessità di valutare nuove iniziative per innalzare ulteriormente i livelli di sicurezza informatica del Paese. L’attenzione è rivolta non soltanto alle pubbliche amministrazioni e alle infrastrutture critiche, ma anche al sistema produttivo e ai cittadini, sempre più esposti ai rischi legati alle minacce informatiche.
Tra le priorità individuate figura il rafforzamento del coordinamento investigativo e informativo tra le forze di polizia, gli organismi di intelligence e le strutture specializzate nella cybersicurezza. L’obiettivo è rendere ancora più efficace la collaborazione già esistente e favorire una circolazione tempestiva delle informazioni utili a individuare e contrastare le minacce.
Un ulteriore ambito di intervento riguarda il rapporto con gli operatori pubblici e privati, attraverso un maggiore scambio di dati e segnalazioni. È stata inoltre condivisa l’esigenza di incrementare gli investimenti destinati alla protezione dei sistemi digitali e al miglioramento delle capacità di risposta agli attacchi, così da garantire condizioni di sicurezza sempre più elevate.
Alla riunione, guidata dal ministro Piantedosi, hanno preso parte i vertici delle forze di polizia e dell’intelligence, il capo di Stato Maggiore della Difesa, il Procuratore nazionale antimafia e antiterrorismo e i rappresentanti dell’Agenzia per la Cybersicurezza Nazionale.
Il confronto ha dunque posto al centro la necessità di affrontare le minacce informatiche non soltanto sotto il profilo tecnologico, ma anche per le possibili conseguenze sulla fiducia nelle istituzioni, sulla regolarità dei servizi e sulla sicurezza pubblica.